Saltar al contenido

Root Cloud · Multiempresa

Gobierna tus agentes de IA en un solo lugar

Root reúne los runtimes de agentes de tu equipo, los conecta a un MCP propio con OAuth 2.1 y aplica permisos por rol en cada acción, empresa por empresa.

OAuth 2.1
con PKCE S256
1 URL
MCP para todos
4 roles
por empresa
onroot.dev — overview
Animación: Claude Code, Codex y OpenCode se conectan a Root, que los lleva a gobernanza, diseño, MCP y empresas

// Nuestro enfoque

Los agentes trabajan para personas, y responden como ellas

Un agente con acceso a tu organización no debería tener más poder que la persona que lo conectó. Root parte de esa regla: cada acción se resuelve con el rol de quien autorizó, dentro de su empresa, y se puede cortar en cualquier momento.

  • Nadie alcanza más que quien autoriza

    Cada tool que invoca un agente actúa con los permisos de la persona que lo autorizó, resueltos en cada llamada.

  • Todo ocurre dentro de una empresa

    Agentes, políticas y MCP pertenecen a una empresa. Una persona puede estar en varias, con un rol distinto en cada una.

  • Tus CLI se quedan en tu equipo

    Un companion emparejado detecta y ejecuta los CLI en tu máquina. Root los gobierna sin instalarlos en ningún servidor.

  • Datos leídos, no estimados

    El consumo de cuota sale de lo que el propio CLI escribió en disco. Si un CLI no lo publica, Root lo dice con su motivo.

// Cómo funciona

De cero a agentes gobernados en cuatro pasos

  1. 01

    Crea tu empresa

    Tras iniciar sesión creas una empresa, en la que quedas como owner, o aceptas una invitación.

  2. 02

    Empareja tu equipo

    Ejecutas el companion en tu máquina y lo emparejas con la empresa: detecta los CLI instalados.

  3. 03

    Conecta tus runtimes

    Desde Runtimes, «Conectar» registra el MCP de Root en Claude Code, Codex u OpenCode con un clic.

  4. 04

    Autoriza y gobierna

    El CLI inicia sesión por OAuth 2.1 la primera vez; tú decides qué ve cada agente y lo revocas cuando quieras.

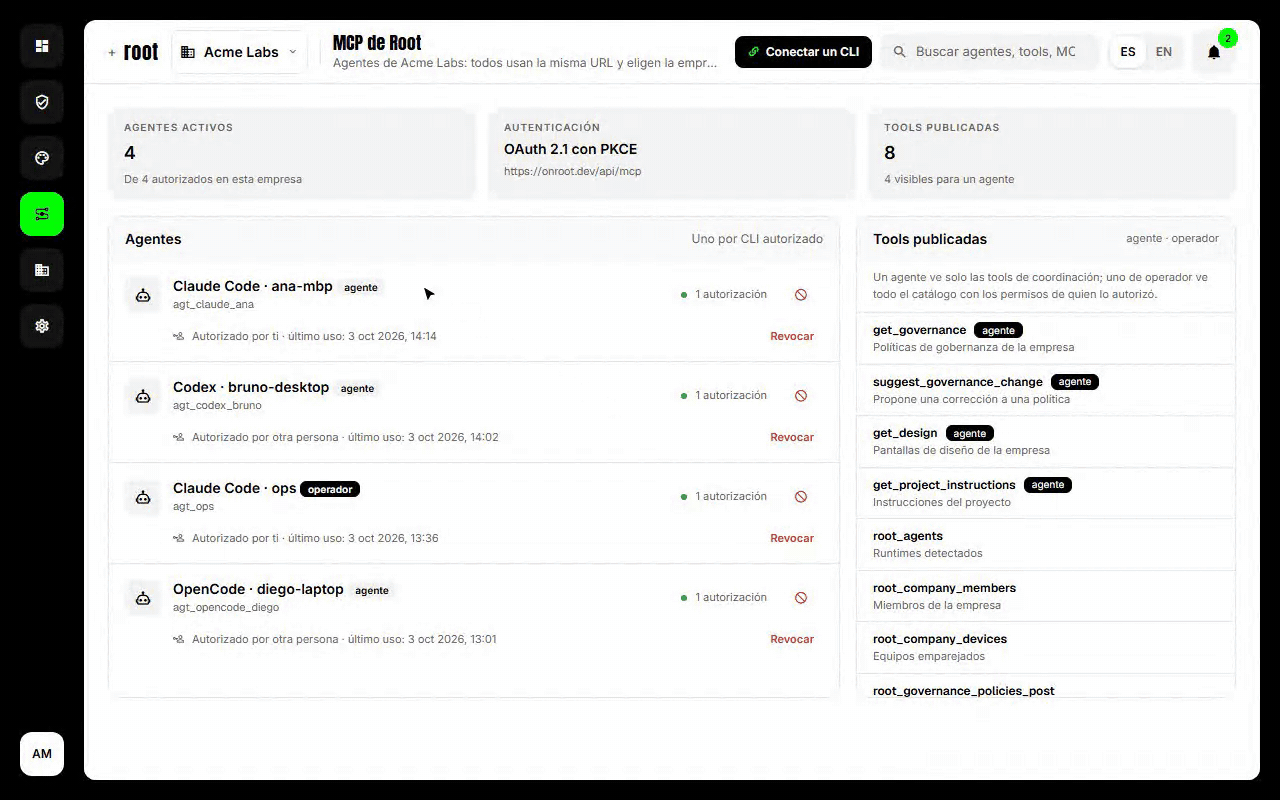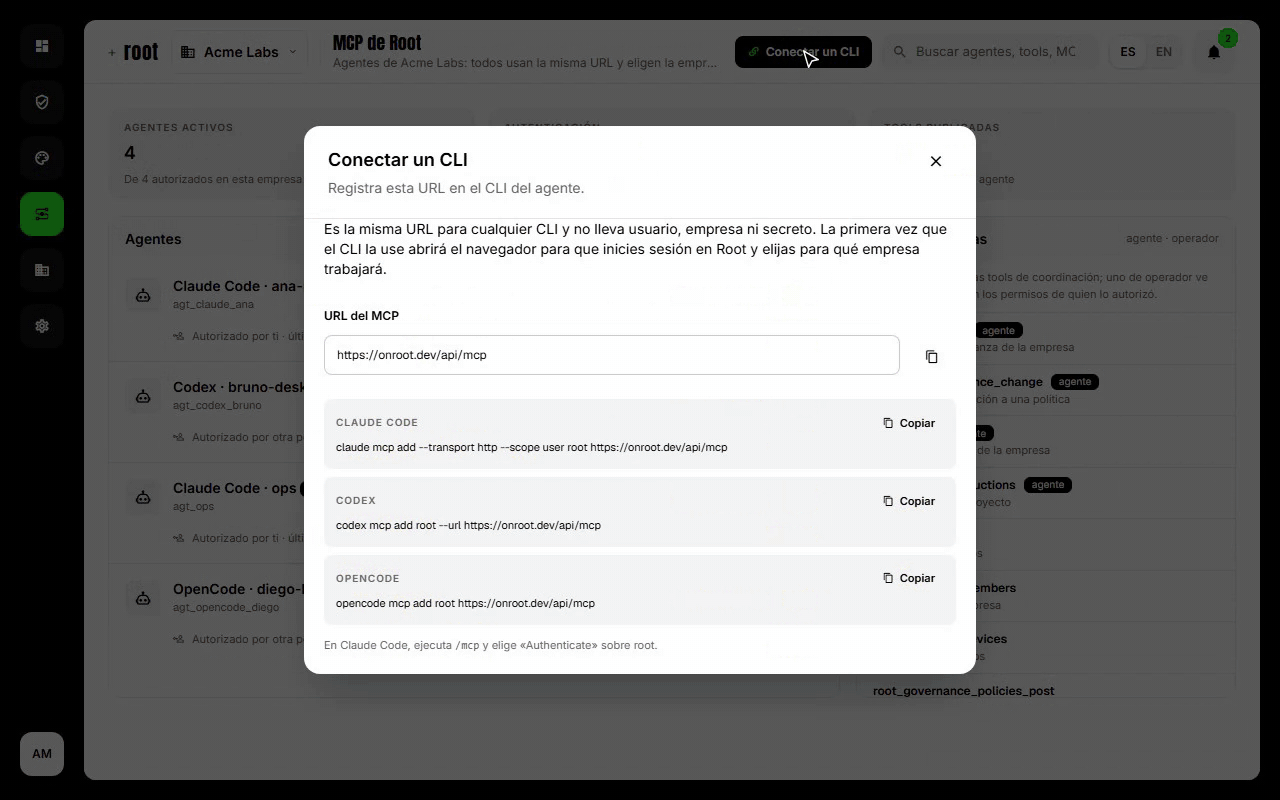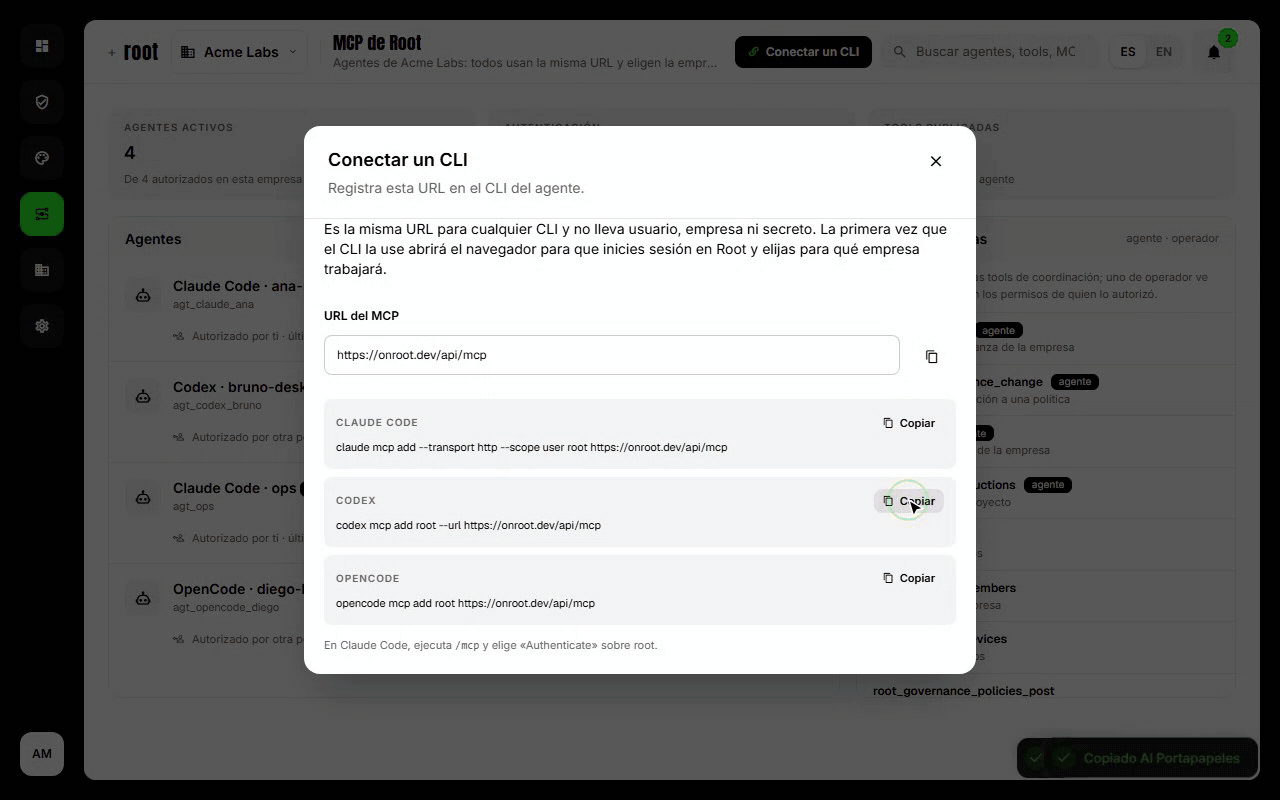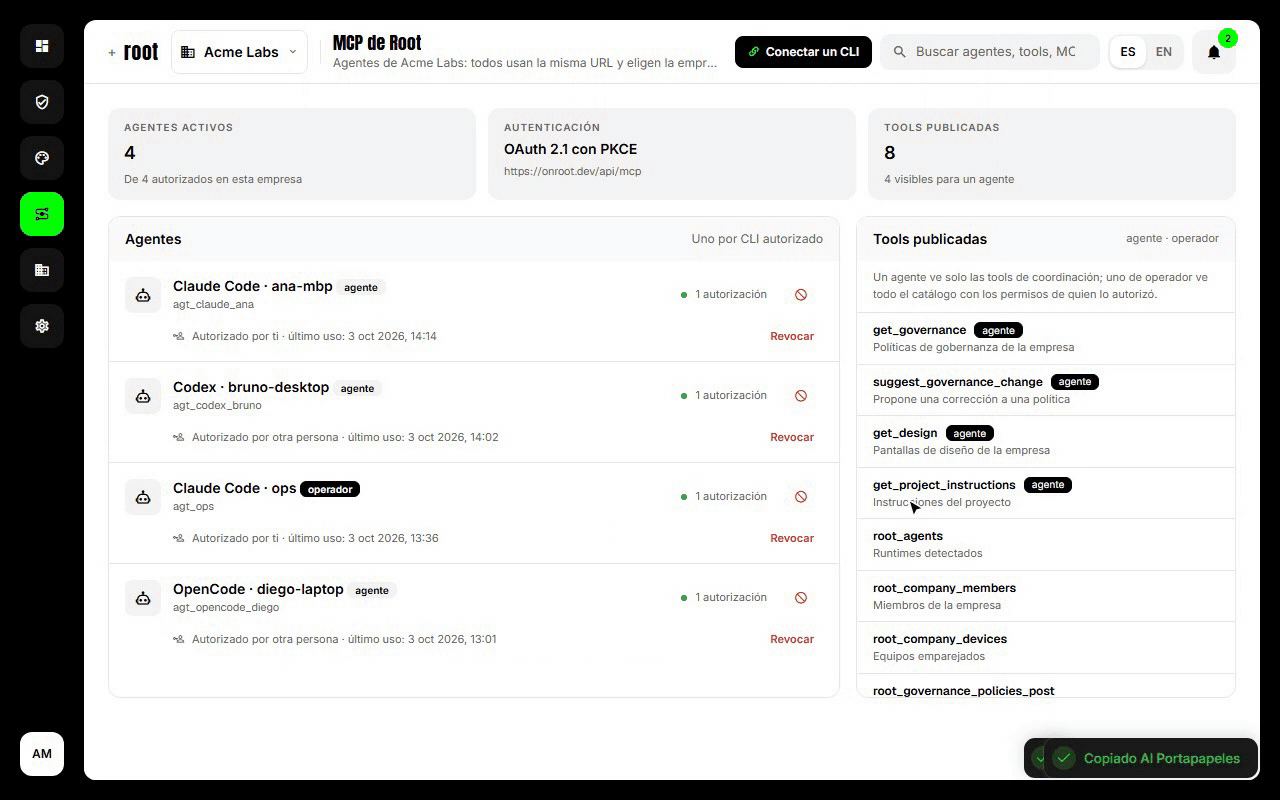
Lo que Root ejecuta al pulsar «Conectar»
# Claude Code
claude mcp add --transport http --scope user root https://onroot.dev/api/mcp
# Codex
codex mcp add root --url https://onroot.dev/api/mcp
# Emparejar el companion con tu empresa
bun run companion pair <url>

// Funciones

Todo lo que necesitas para operar agentes en equipo

Gobernanza

Las reglas del equipo, en el prompt de cada agente

Una política es un prompt con nombre dividido en secciones: arquitectura, stack, guía de diseño. Los agentes la piden con get_governance y, si algo no cuadra, proponen la corrección.

  • Sugerencias de los agentes con el texto actual y el corregido, lado a lado
  • Cada cambio sube la versión y queda en el historial
  • Cuántas veces la pidió cada agente y cuándo fue la última
root / governance
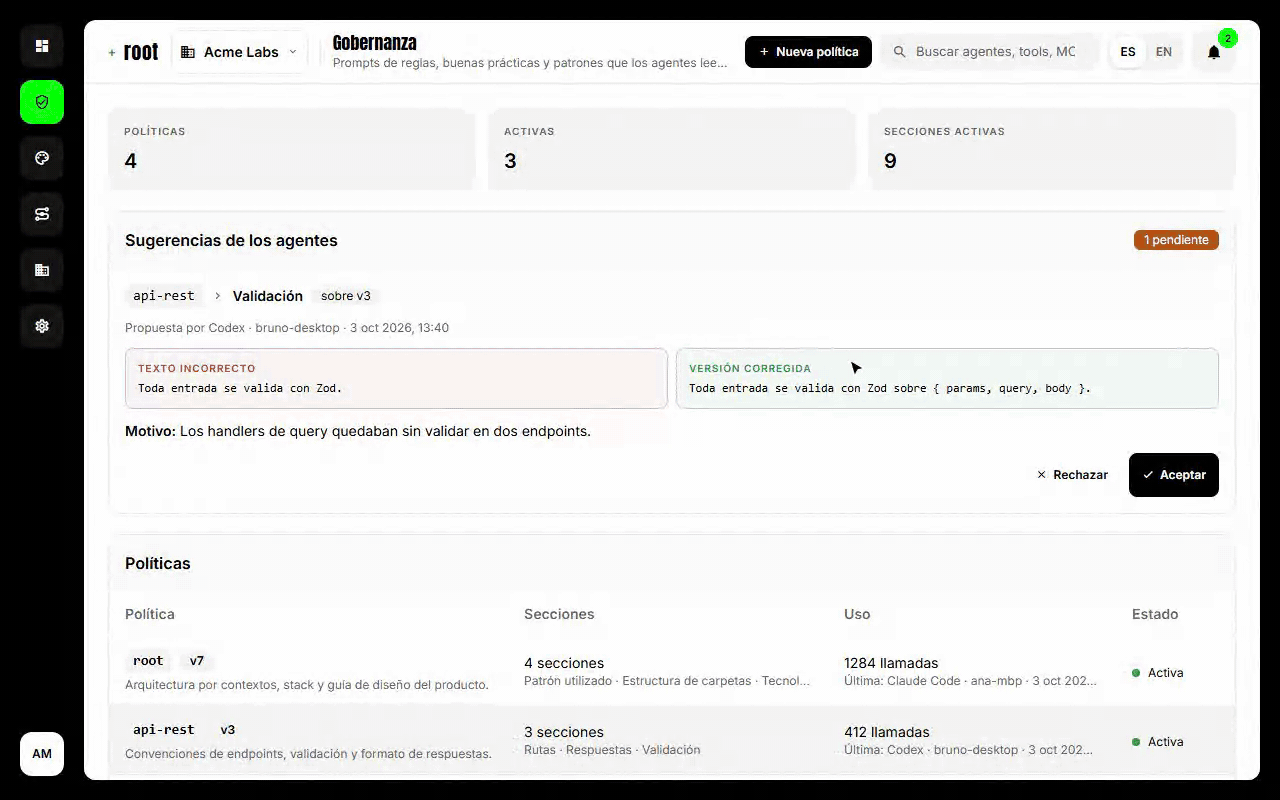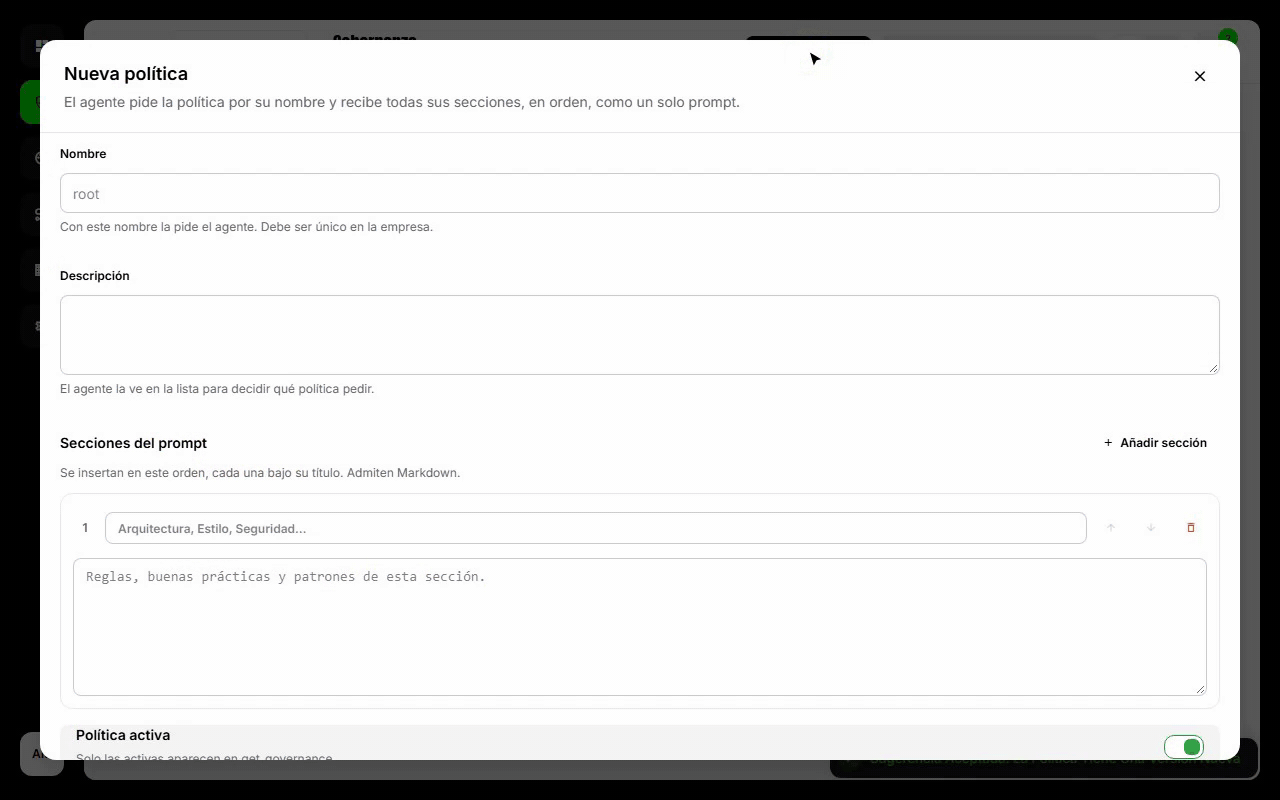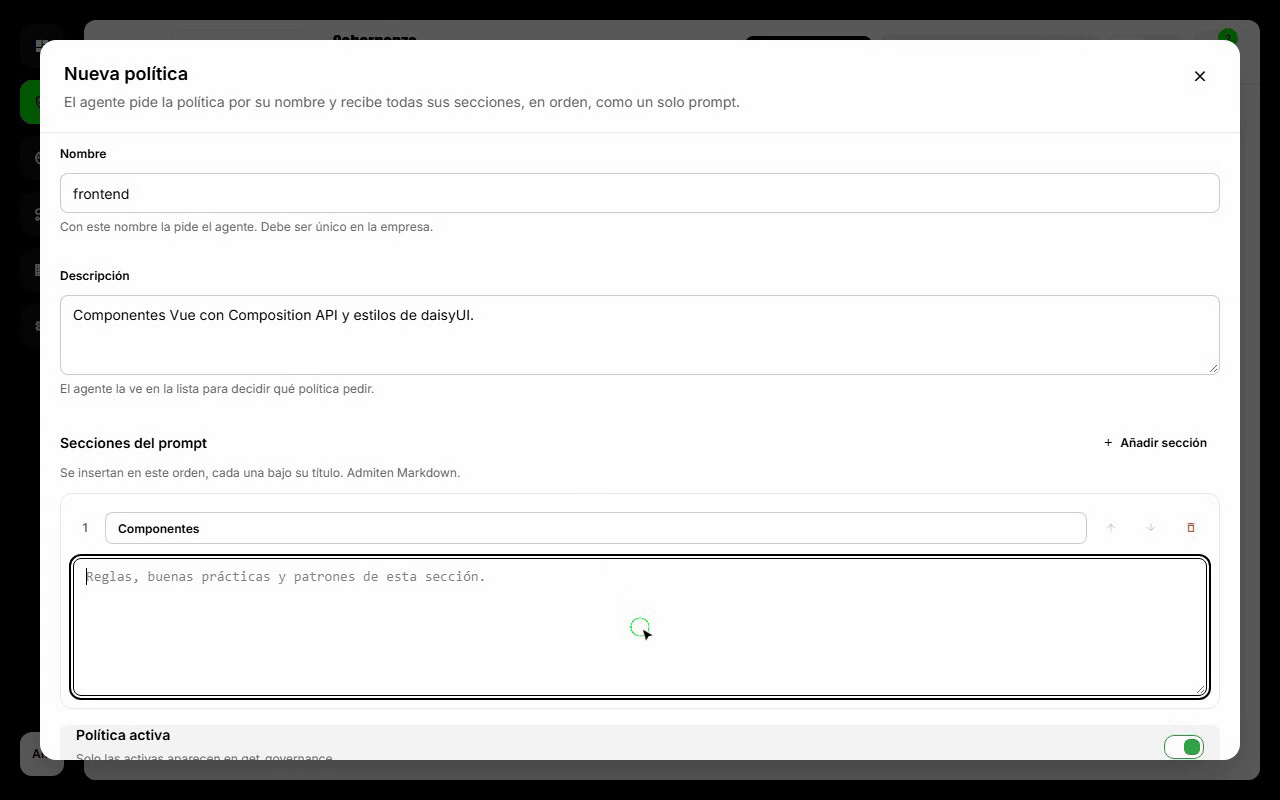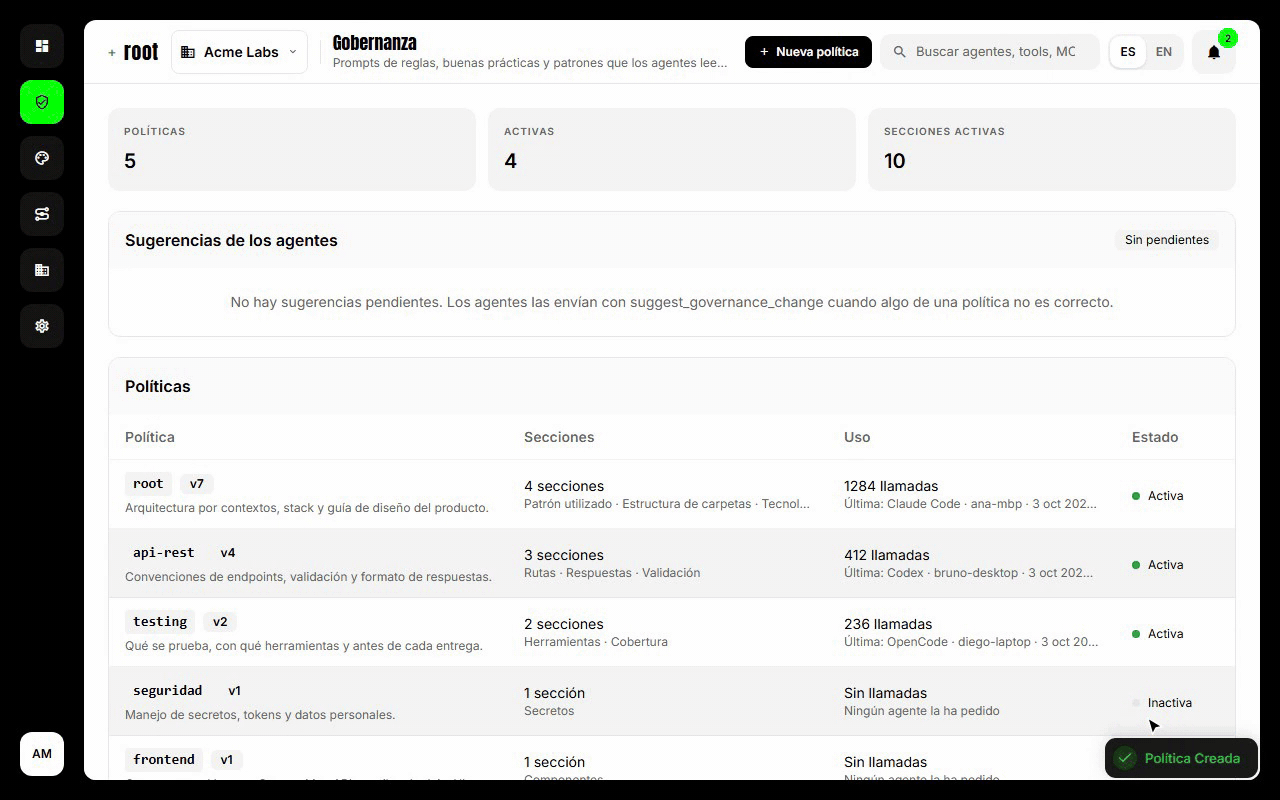
Aceptar una sugerencia de un agente y crear una política de gobernanza

Diseño

Pantallas que los agentes leen por nombre

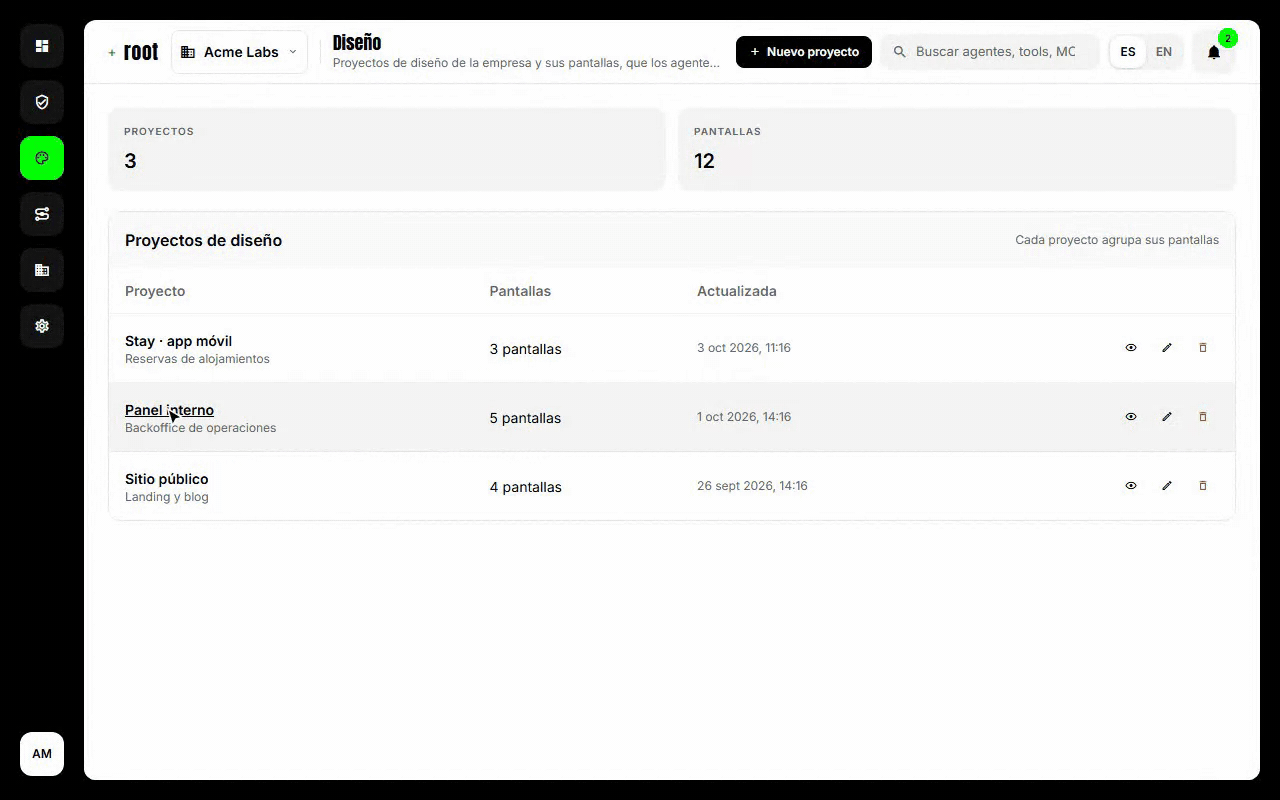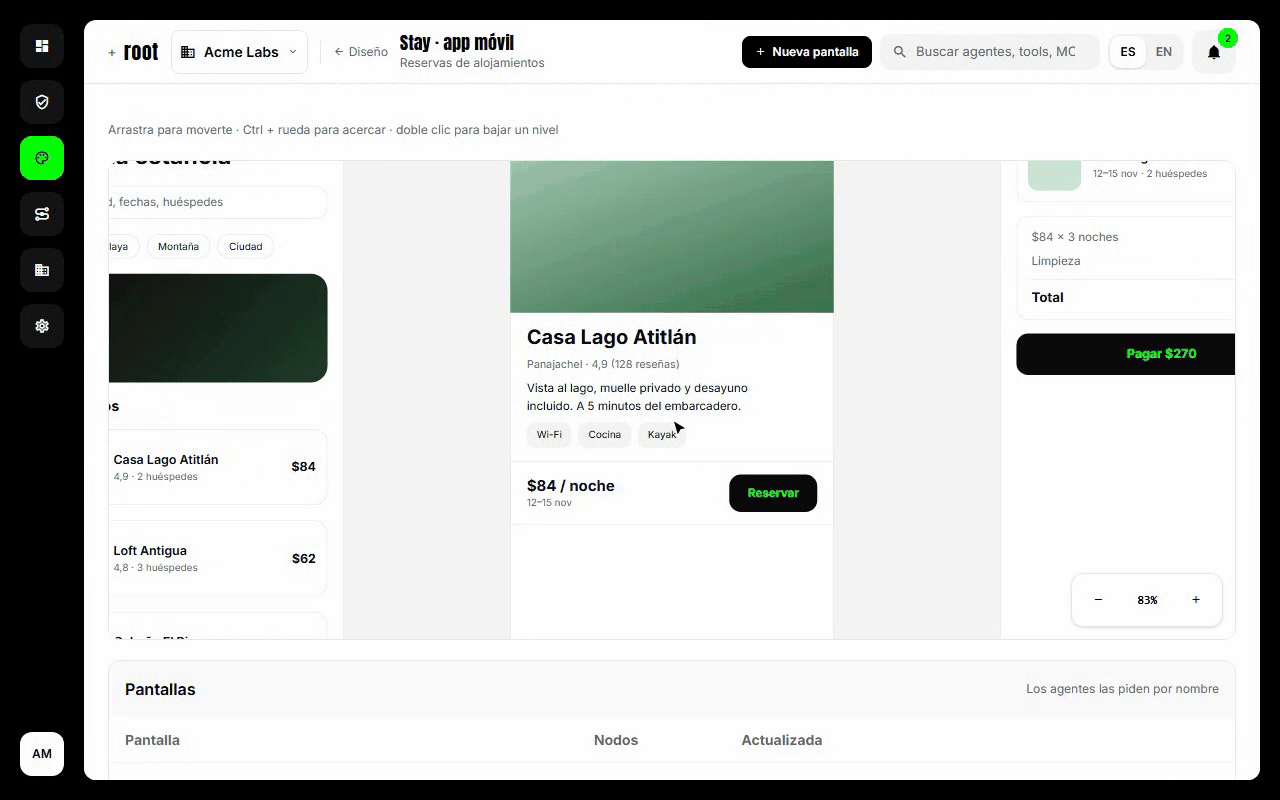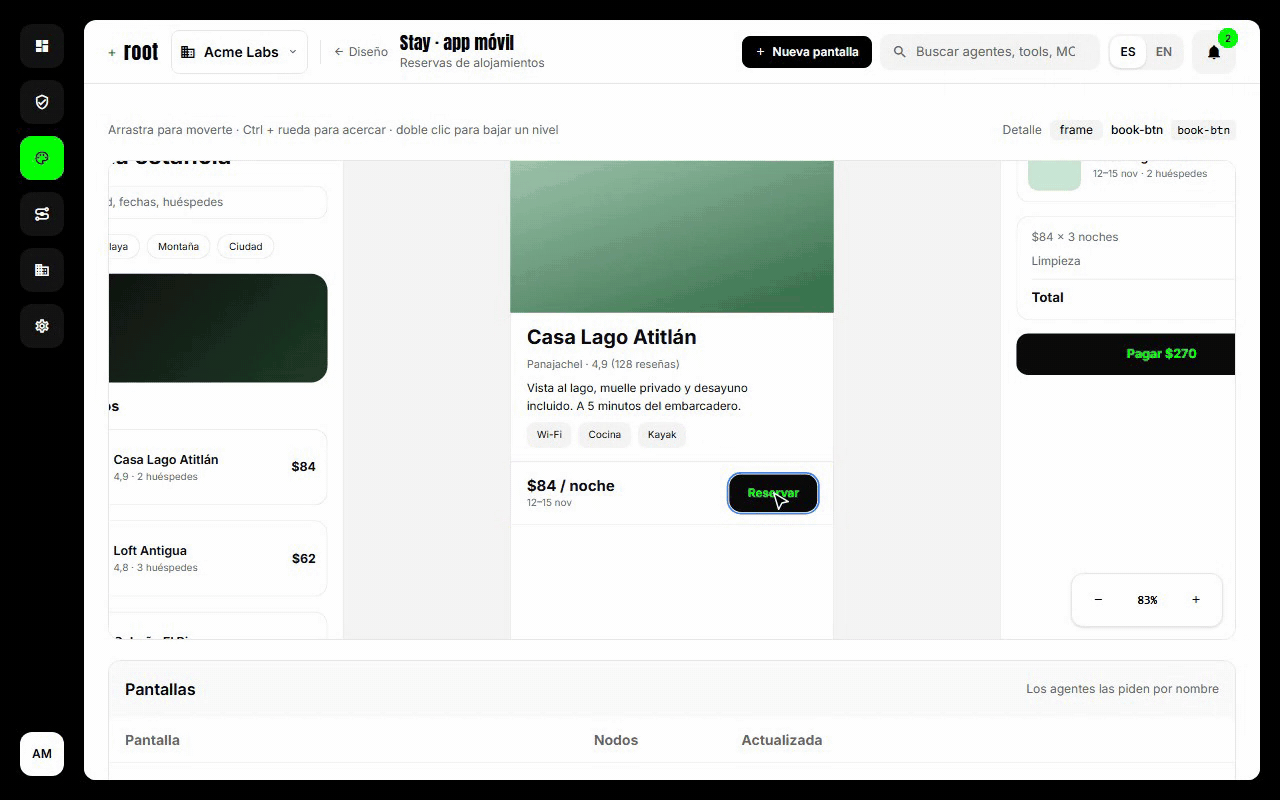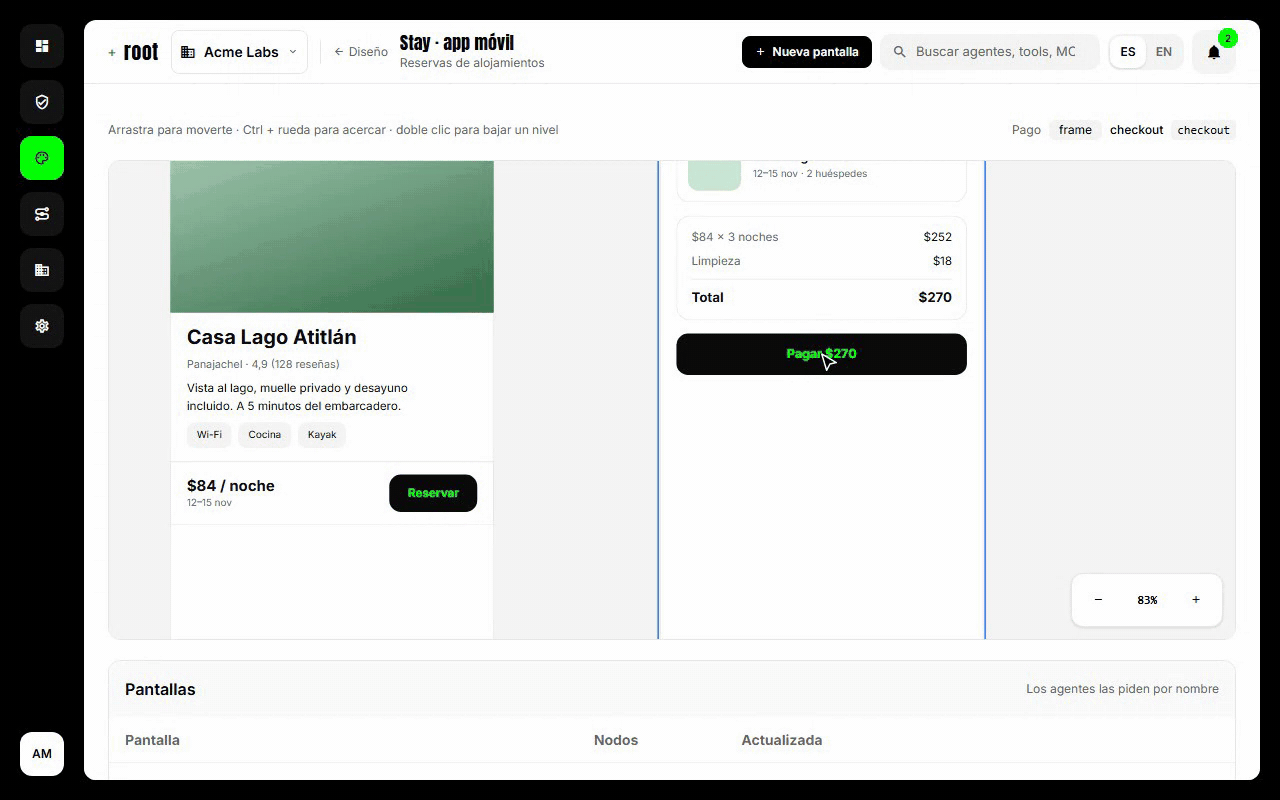
Agrupa las pantallas de cada producto en proyectos y recórrelas en un lienzo navegable. Los agentes las piden por MCP para construir la interfaz sin adivinar.

  • Lienzo con zoom y desplazamiento para todo el proyecto
  • Doble clic para bajar de nivel y ver el id de cada nodo
  • Rol Diseñador para crear y editar sin tocar el resto
root / design
Recorrer un proyecto de diseño y seleccionar un nodo del lienzo

MCP centralizado

Una sola URL, sin secretos dentro

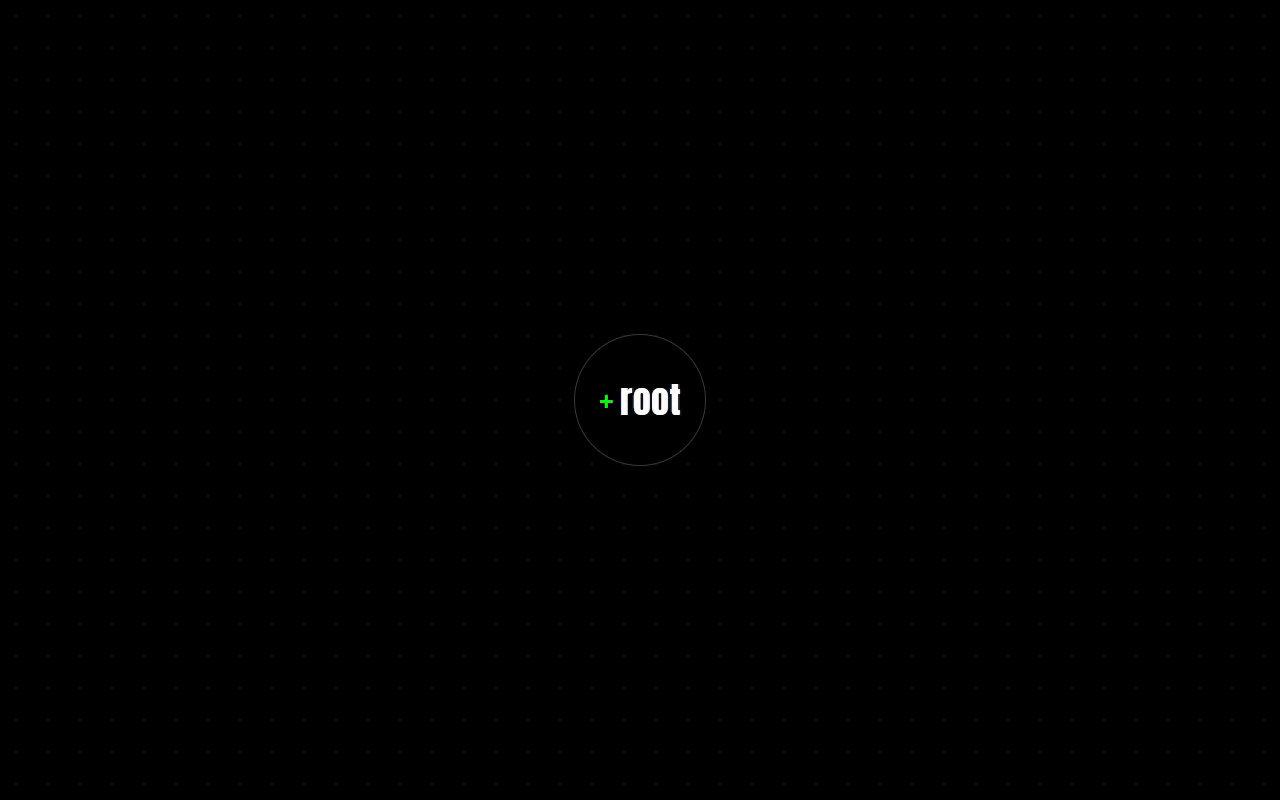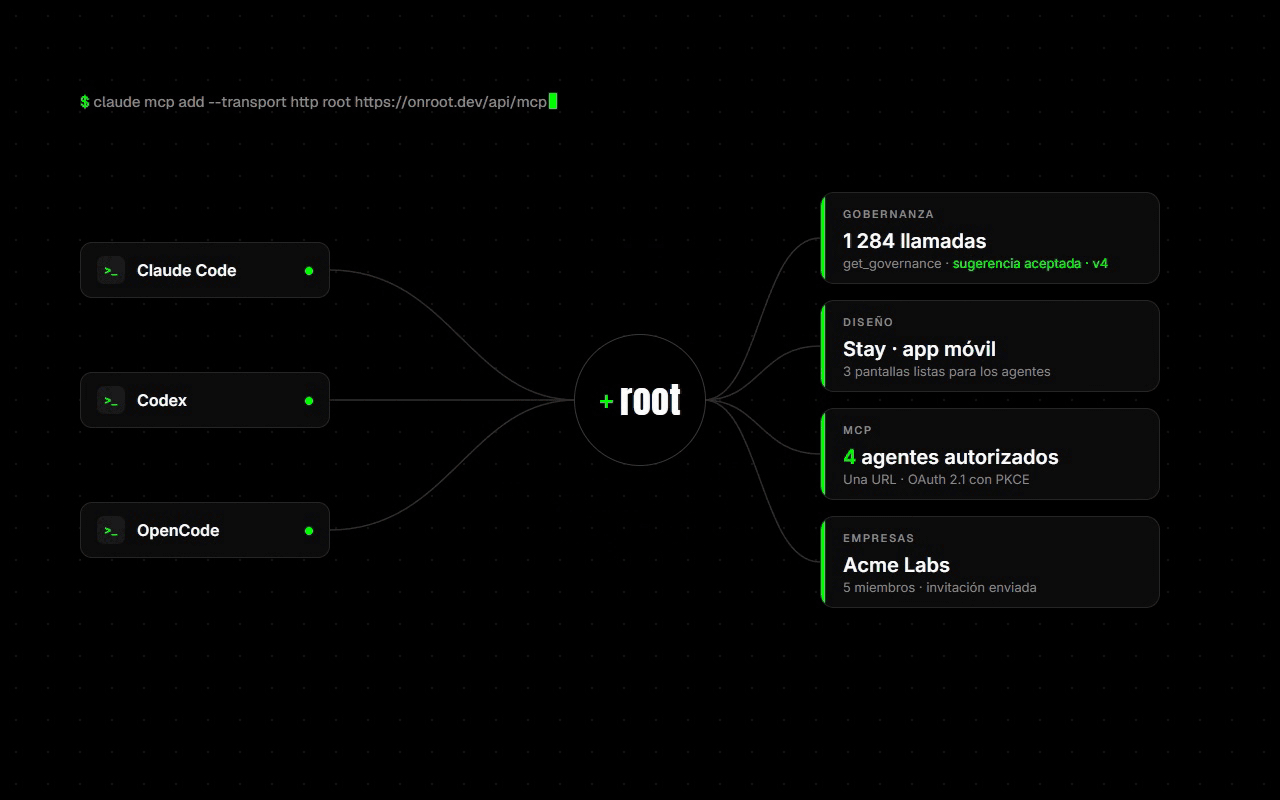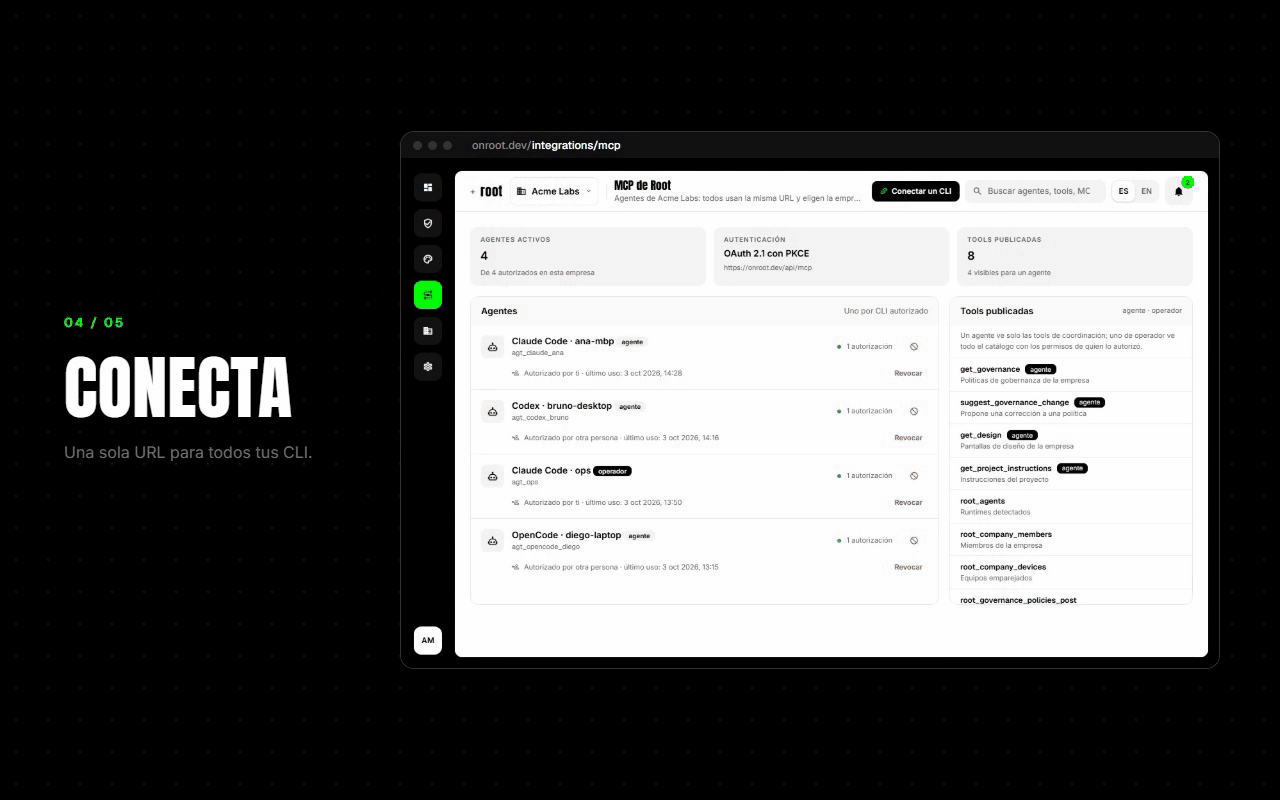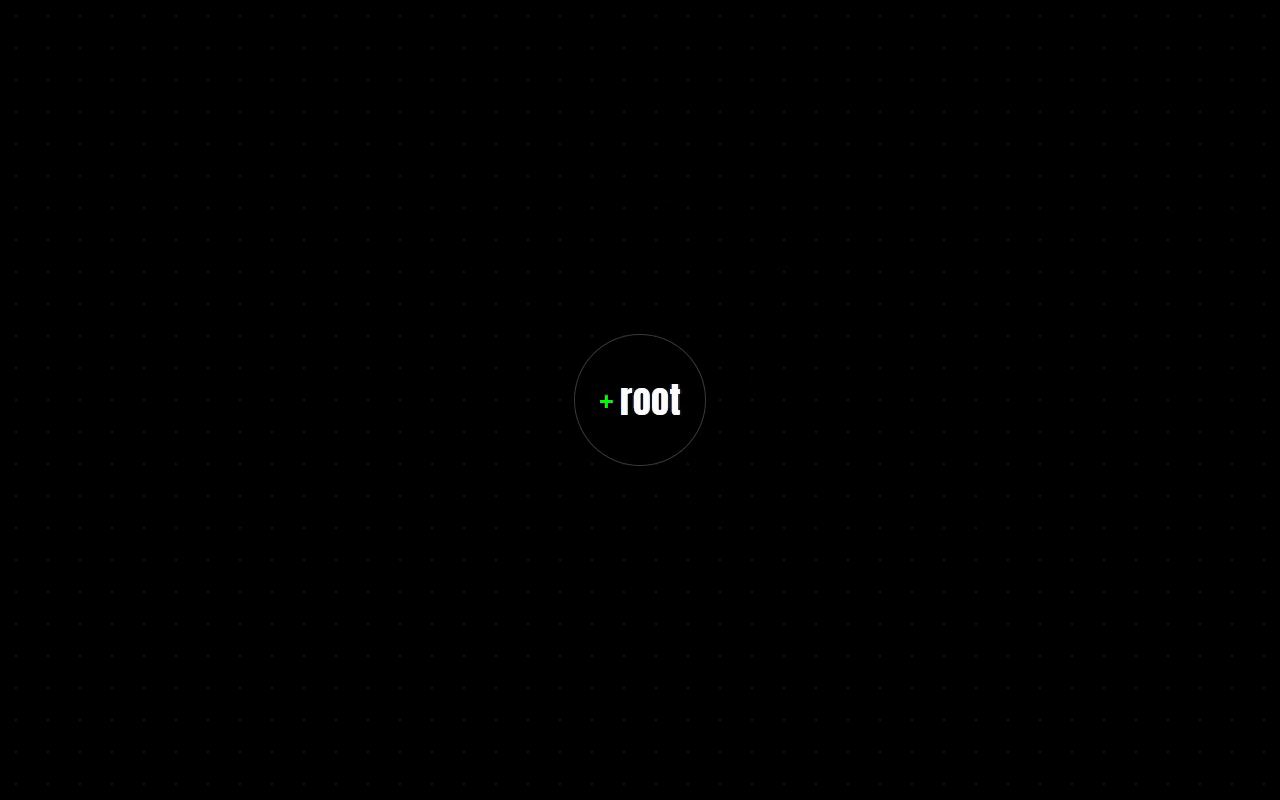
Todos los CLI registran la misma URL. La primera vez abren el navegador para iniciar sesión en Root por OAuth 2.1 y elegir la empresa en la que trabajarán.

  • Comandos listos para copiar en Claude Code, Codex y OpenCode
  • Audiencia agente u operador: nadie invoca lo que no puede ver
  • Revocar un agente corta su acceso en la siguiente petición
root / mcp
Conectar un CLI al MCP de Root

Empresas y roles

Equipos separados, permisos claros

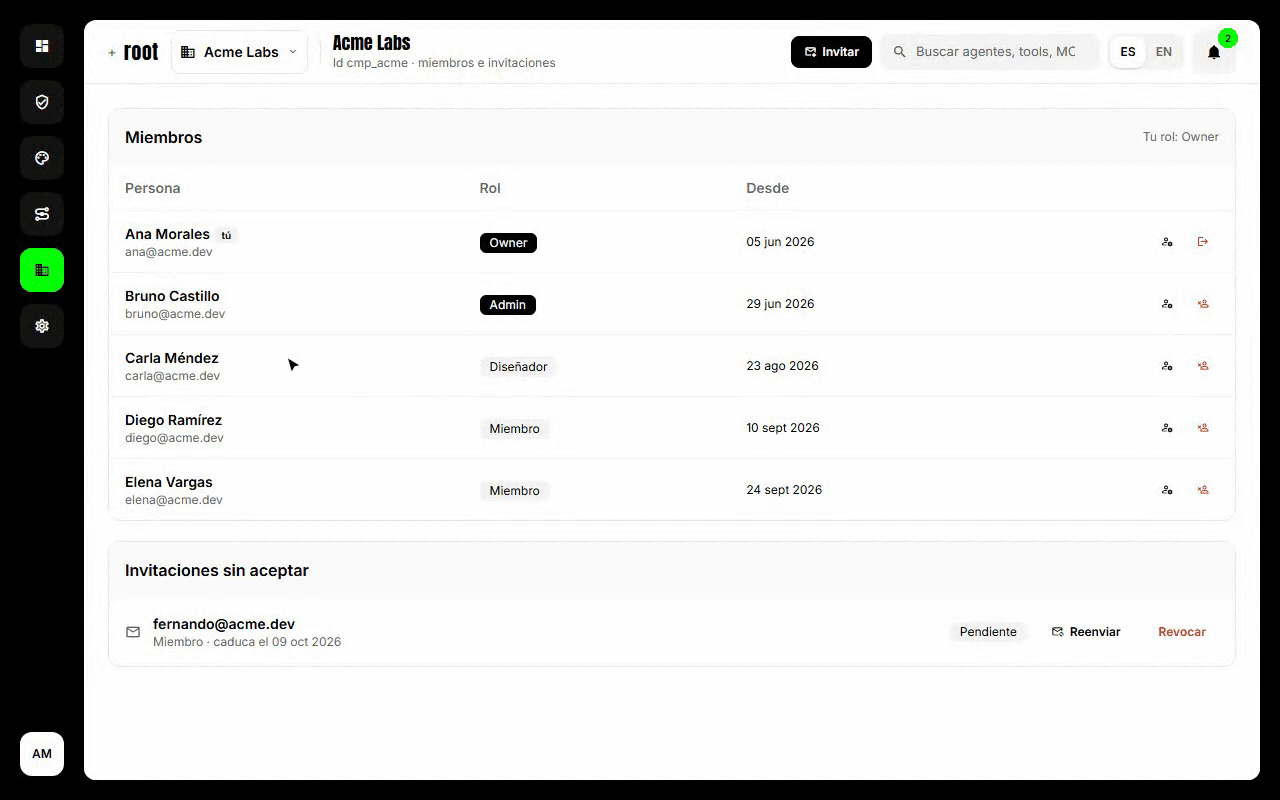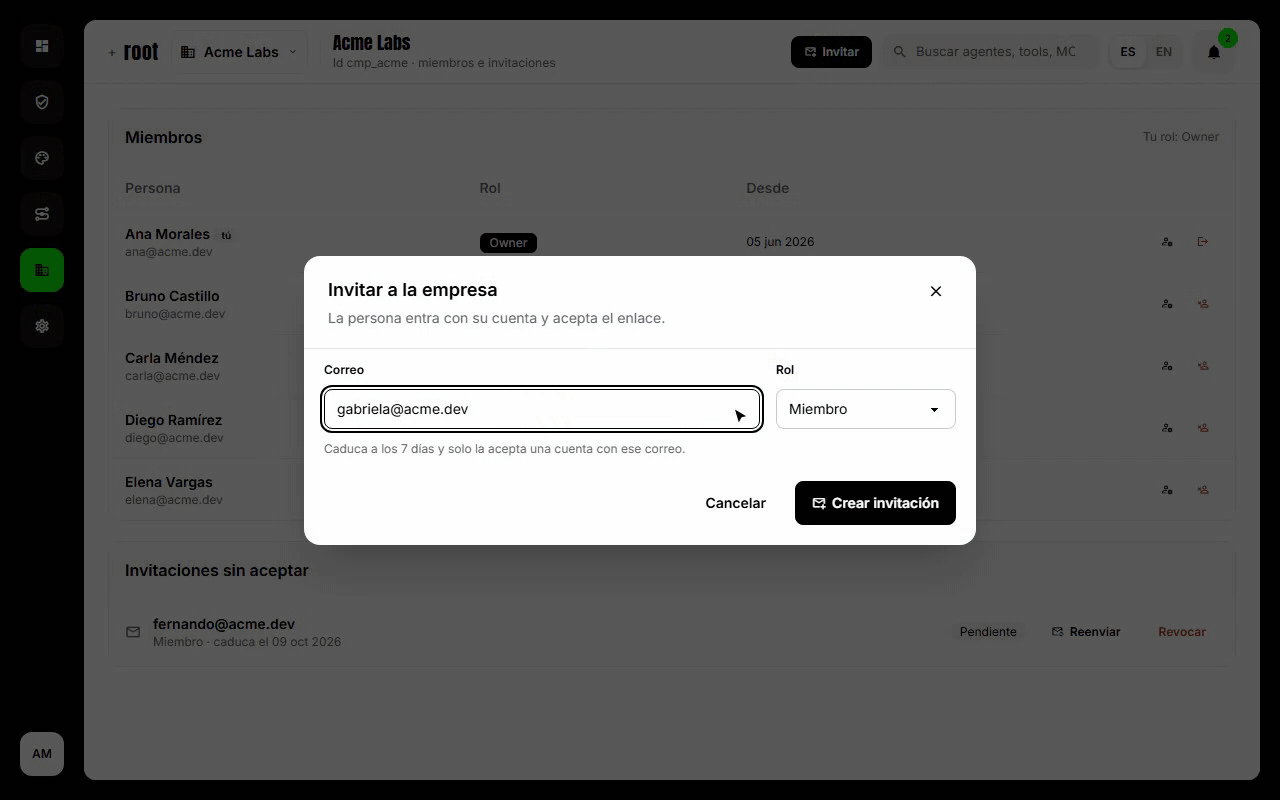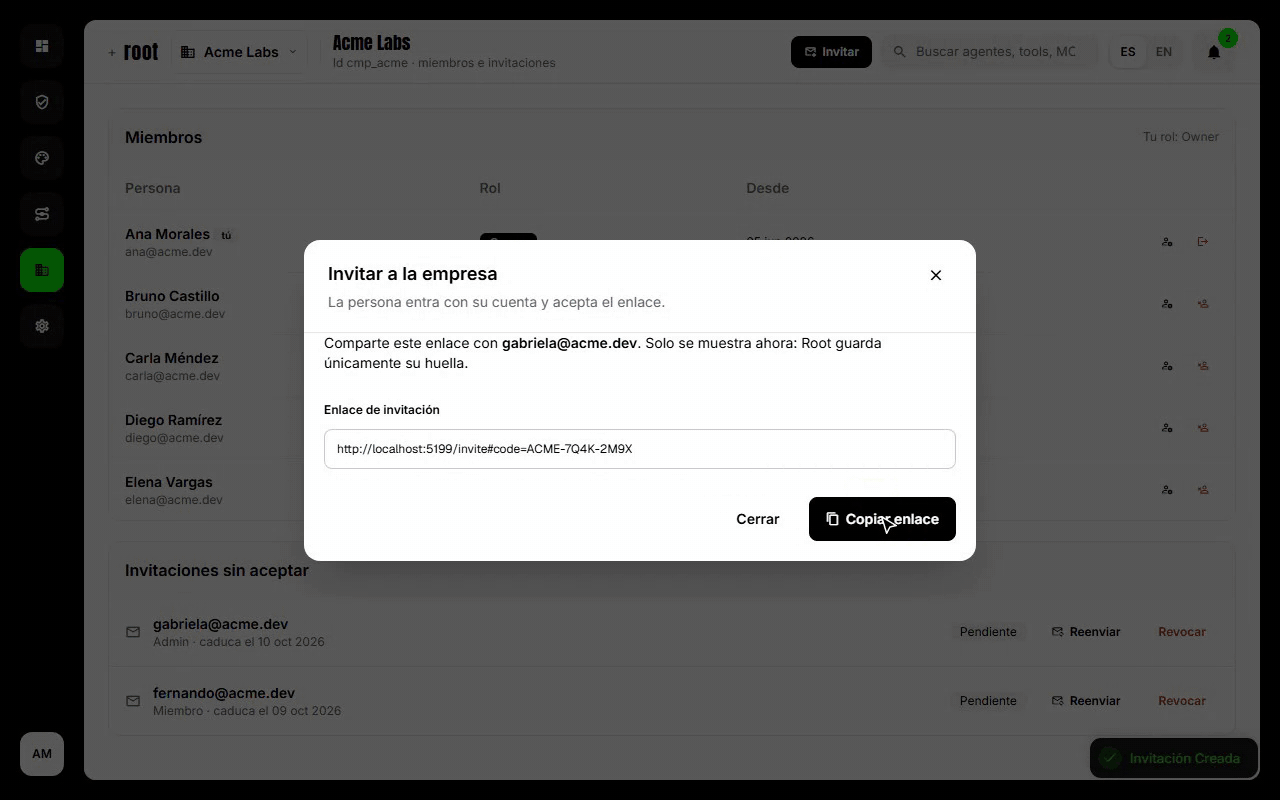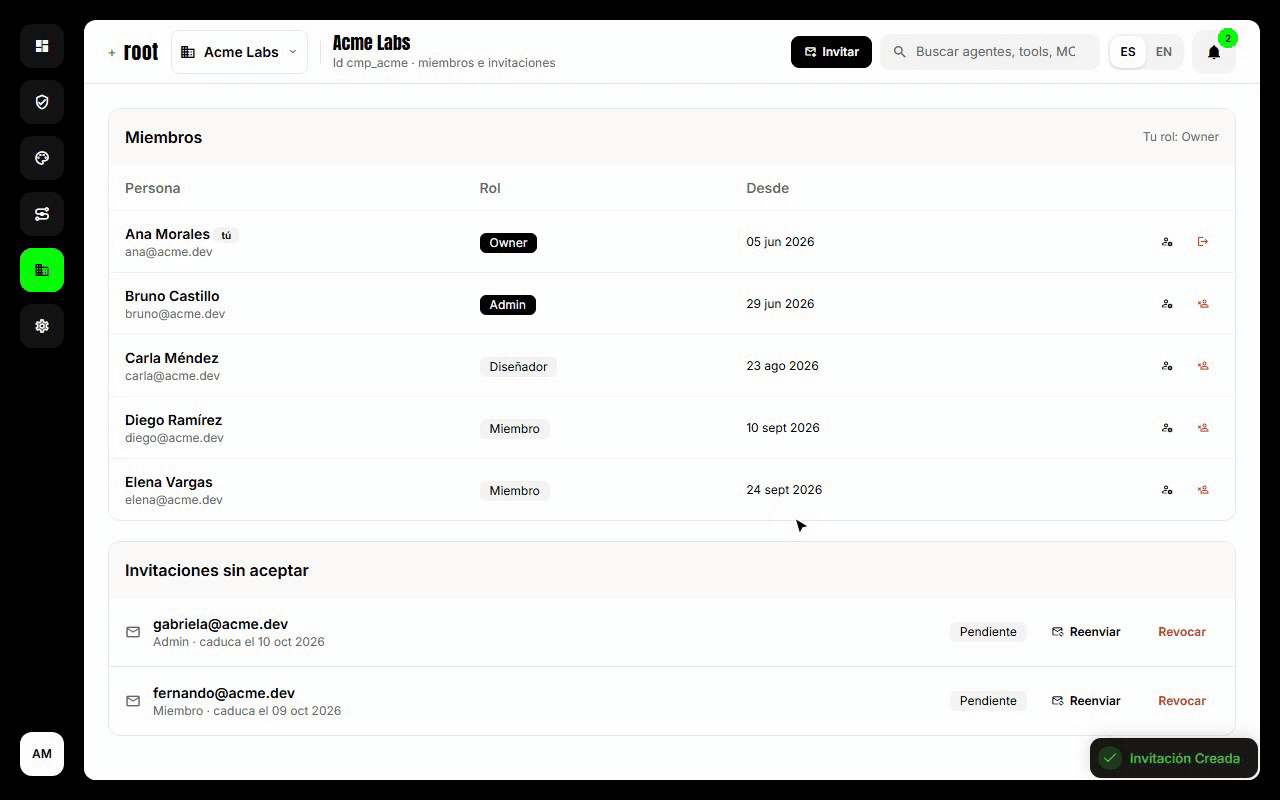
Cada empresa es un espacio aislado con sus miembros, agentes y políticas. Cambiar de empresa desde la barra superior recarga todo con los datos de la nueva.

  • Roles owner, admin, diseñador y member dentro de cada empresa
  • Invitaciones de un solo uso, atadas al correo invitado y con caducidad de 7 días
  • La empresa conserva siempre al menos un owner
root / companies
Invitar a una persona a la empresa

// Y en tu equipo

Equipos y companion

Root llega a tu máquina sin abrirla

El companion corre en el equipo de cada persona y hace lo que un servidor en la nube no puede: detectar los CLI, ejecutarlos y leer su disco.

  • Emparejamiento con un comando: bun run companion pair <url>
  • Binario autocontenido con los trabajos de todos los módulos
  • Cada runtime pertenece al equipo que lo detectó

Runtimes

Todos tus agentes, detectados

Root encuentra en el PATH los CLI instalados y prueba los proveedores locales. El dashboard enseña cuáles están disponibles y conectados al MCP.

  • Claude Code, Codex, Gemini, OpenCode, Copilot y más
  • Ollama, llama.cpp y LM Studio como proveedores locales
  • Modo read-only por omisión: dar escritura es una decisión consciente

Consumo de cuota

Sabe cuánto te queda antes de quedarte sin nada

El dashboard muestra cuánto lleva gastado cada runtime de su ventana de cuota. Cuenta también lo que consumiste fuera de Root.

  • Se lee del disco: no ejecuta agentes ni gasta cuota
  • Una ventana ya reiniciada no enseña un porcentaje viejo
  • Relectura programada en segundo plano

// Compatibilidad

Los CLI que ya usas

Un CLI sin conexión asistida sigue apareciendo, y Root te da la URL de su MCP para registrarla a mano.

  • Claude CodeConexión asistida
  • CodexConexión asistida y cuota
  • OpenCodeConexión asistida
  • GeminiDetección
  • CopilotDetección
  • Ollama · llama.cpp · LM StudioProveedores locales

// Roles

Un rol en cada empresa

Los permisos se conceden por rol dentro de la empresa activa y se vuelven a comprobar en cada petición.

  • Owner

    Todo dentro de la empresa, incluido conceder o retirar el rol owner.

  • Admin

    Todo dentro de la empresa salvo gestionar owners.

  • Designer

    Lo de un member y, además, crear y editar las pantallas de diseño.

  • Member

    Lectura de la empresa y conexión de sus propios agentes al MCP.

// Seguridad

Ningún secreto se guarda en claro

La URL que registras en un CLI no contiene credenciales. El CLI guarda sus tokens en su propio almacén; en Root solo vive su hash, y cada concesión se revoca de un clic.

  • Tokens de sesión, de OAuth e invitaciones guardados solo como hash SHA-256

  • Contraseñas con Argon2id y cambio obligatorio de la temporal inicial

  • OAuth 2.1 con PKCE S256 obligatorio y refresh rotativo que revoca ante reutilización

  • Token de acceso de 1 h válido solo para el agente y la empresa de su URL

  • Inicio de sesión con Google, restringible a dominios de Workspace

  • Nada que emita o gestione accesos se publica como tool MCP

Pon orden en tus agentes hoy

Crea tu empresa, empareja tu equipo y conecta tu primer runtime.

Root · gestor de agentes de IA y servidores MCP con RBAC · un producto de Dinnger